通常说的 TLS DNS 指的是 DNS over TLS(DoT),即把 DNS 查询封装在 TLS 加密通道里传输,标准是 RFC 7858,默认使用 TCP 853 端口。它的核心目的,是解决传统 DNS “明文、无认证、易被篡改”的问题。
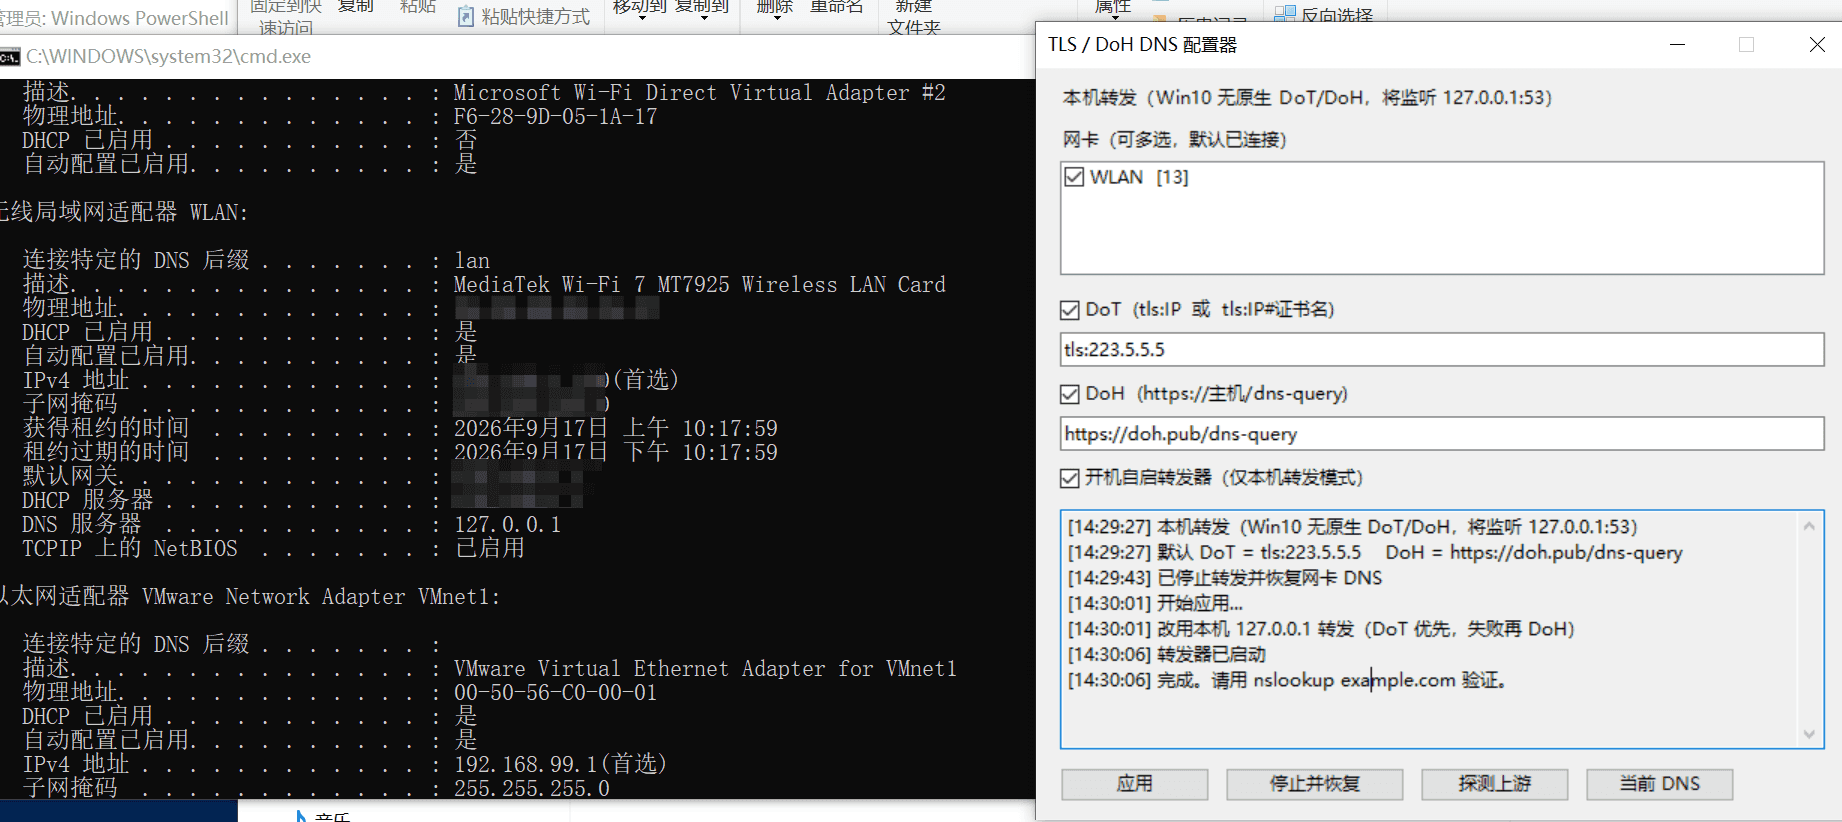
下载地址:
123网盘:https://1626683.share.123pan.cn/123pan/ekeA-SAqM
蓝盘:https://ddos.lanzoum.com/iLaE548t1jah
传统 DNS 的问题
普通 DNS 默认走 UDP/TCP 53 端口,查询和响应基本都是明文。这意味着:
-
容易被窃听:Wi-Fi 提供者、ISP、运营商、路径上的任何节点,都可能看到你查询了哪些域名,从而推断你访问了哪些网站。
-
容易被篡改:中间人可以伪造 DNS 响应,把你导向钓鱼网站、广告页面或恶意服务器。
-
容易被劫持和审查:运营商或网络管理员可以返回错误 IP、插入广告,或屏蔽某些域名。
-
缺少服务器认证:你很难确认响应真的来自你以为的 DNS 服务器,而不是假冒服务器。
使用 DoT 的好处
DoT 在 DNS 外面套了一层 TLS,类似 HTTPS 保护网页流量。它主要带来:
-
隐私保护
查询内容和响应被加密,路径上的旁观者只能看到你连接了某个 DoT 服务器,而看不到你具体查询了哪些域名。 -
完整性保护
TLS 会校验数据是否被篡改。中间人不能悄悄修改 DNS 响应,把 A 记录换成恶意 IP。 -
服务器认证
通过 TLS 证书验证 DNS 解析器身份,降低连接到假冒 DNS 服务器的风险。 -
防 DNS 劫持、投毒和广告注入
对公共 Wi-Fi、酒店网络、部分运营商网络尤其有用,可以减少 DNS 被动手脚的情况。 -
绕过部分基于 DNS 的审查和污染
如果 DoT 服务器没有被封锁,可以获得更干净、未被篡改的解析结果。但它不是万能翻墙工具,目标 IP、TLS SNI 等仍可能暴露信息。 -
系统级解析更适合 DoT
与 DoH 相比,DoT 使用专用 853 端口,流量特征更明确,操作系统和网络管理员更容易识别、配置和策略管理。DoH 混在 HTTPS 443 中,更难被网络策略区分。
DoT 和 DoH、DNSSEC 的区别
-
DoT:加密 DNS 通道,默认 TCP 853,适合系统级 DNS。
-
DoH:把 DNS 查询伪装成 HTTPS 流量,通常走 443,更难被封锁,但也更难被企业策略管理。
-
DNSSEC:主要提供 DNS 数据的来源认证和完整性,不加密查询内容。DoT 和 DNSSEC 可以互补。
局限和注意事项
DoT 并不是匿名工具,也不能解决所有隐私问题:
-
DNS 解析器仍然能看到你的查询,所以必须信任提供方。
-
你访问网站时,目标 IP、TLS SNI 等仍可能暴露域名,除非使用 ECH 等更强隐私技术。
-
853 端口可能被防火墙或运营商封锁。
-
企业、学校、家长控制可能依赖 DNS 过滤,启用 DoT 后这些策略可能失效。
-
公共 DoT 解析器集中在少数厂商,可能带来集中化风险。
-
TLS 握手有一定开销,但长连接复用可以缓解延迟问题。