很多软件明明只是输入法、网盘、文档、下载器、看图工具,却喜欢悄悄把自己塞进右键菜单、开机启动、浏览器扩展和后台服务里。RogueCleaner 就是专门揪这些残留的 Windows 小工具,来自吾爱破解论坛作者 aakk007 的原创开源项目,核心卖点是「精确识别 + 安全回滚」。
下载地址
| 资源 | 说明 |
|---|---|
| 官方 | https://github.com/aakk007/RogueCleaner |
| 123云盘 | https://1626683.share.123pan.cn/123pan/ekeA-Ysaw?pwd=8888# |
| 夸克 | https://pan.quark.cn/s/6bf11375f00c |
| 蓝奏 | https://ddos.lanzouc.com/iRNmS4ayzhab |
提取码统一 8888。
更新说明(2026-10-05 修正):初版正文里残留了一套旧的分享链接,与上表不一致且已失效,以上表这三个链接为准,提取码均为
8888。同时更正了正文里的项目 Stars 数(实际约 1141,原文写的 795 有误)。
实测信息
测试环境:Windows 10 专业版 22H2(10.0.19044)。实测用的是 GitHub Releases 上 v2.0.16 的 RogueCleaner-v2.0.16-20260813-085854.exe,494,080 字节(约 482 KB),单文件、免安装,双击直接进界面,全程没有安装向导,也没有往注册表写入安装信息(程序不写安装条目,只做扫描与清理)。
本轮实测记录(都是界面上读出来的,不是估算):
- 窗口标题「流氓软件克星 2.0.16」,与官方 tag 一致。
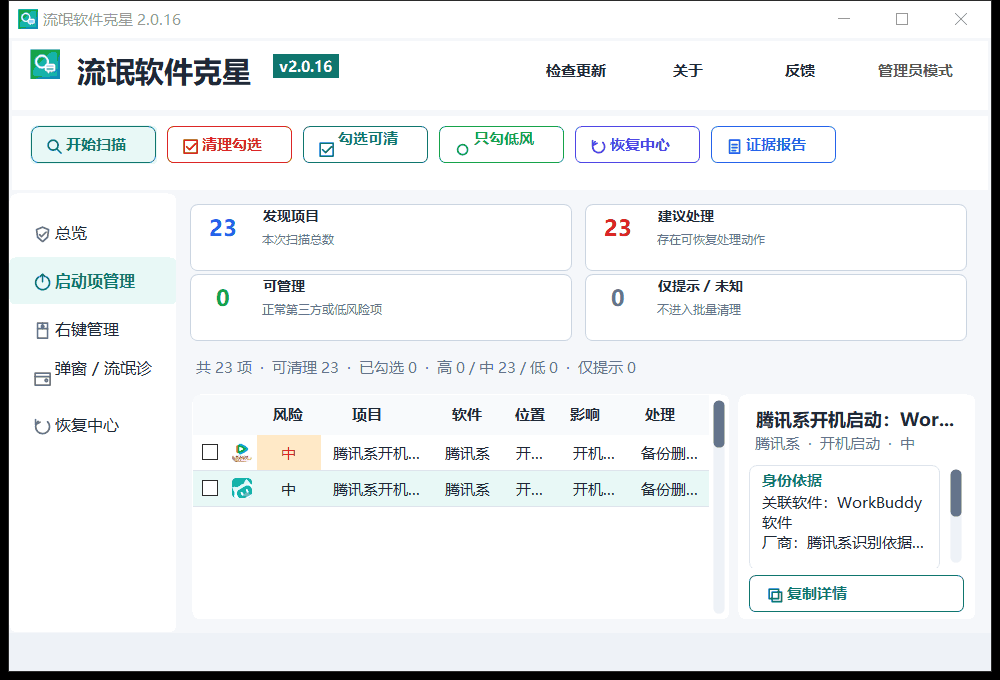
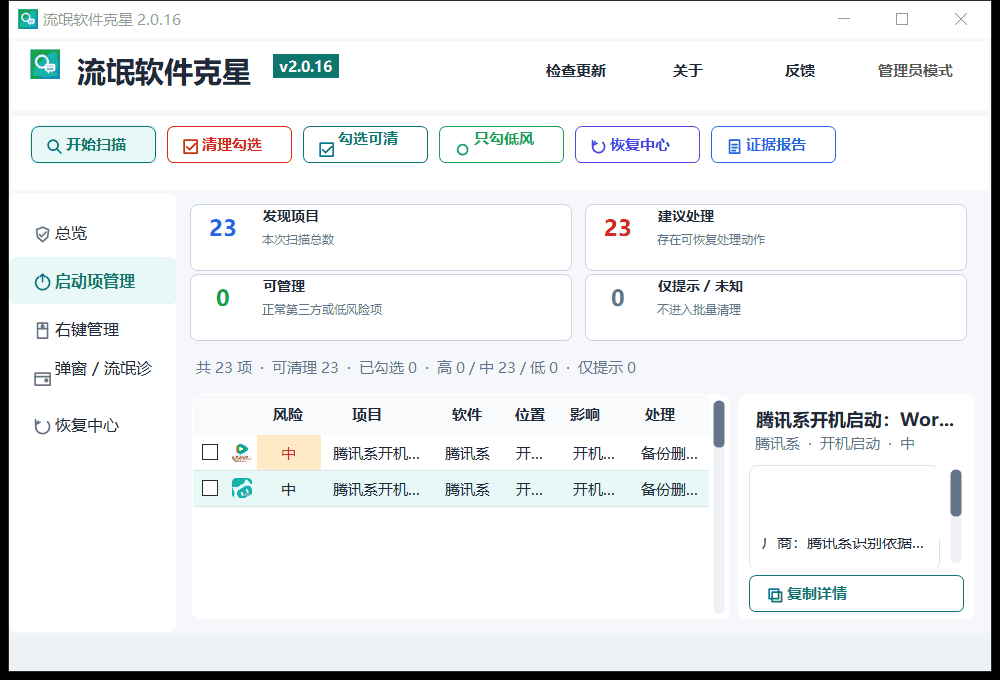
- 点「开始扫描」后状态栏显示「扫描完成,用时 5.5 秒。发现 23 项。」
- 顶部四格计数:发现项目 23、建议处理 23、可管理 0、仅提示 / 未知 0;列表上方汇总「共 23 项 · 可清理 23 · 已勾选 0 · 高 0 / 中 23 / 低 0 · 仅提示 0」。
- 首次扫描会在 exe 同目录建一个「流氓软件克星数据」文件夹,下面有 backups、feedback、logs、quarantine、reports、state、updates 七个子目录。
- 每次扫描在reports 目录留一份
scan-<日期-时间>.json证据报告,里面逐条记了风险、厂商、可见名、类别、技术位置和处理动作。 - 点中某个开机启动项后,右侧「身份依据 / 行为事实 / 建议原因 / 处理影响 / 技术位置」五栏会展开,身份依据里直接给出关联软件名和「厂商:腾讯系识别依据」这样的判定来源。
- 全程只扫描、未勾选也未清理,退出前「恢复中心」里仍是「暂时没有备份批次」,底栏按钮只有「恢复当前批」是灰的。
它管什么:厂商名单和扫描位置是两个维度
覆盖的厂商名单很直白:360 系列、WPS / 金山、百度 / 百度网盘、夸克 / 夸克网盘、搜狗、迅雷、钉钉、腾讯系、2345 系列、Bandisoft / Bandizip、猎豹 / 金山毒霸、Flash 中国特供组件、手机助手、国产浏览器 / 导航、国产影音 / 游戏大厅、PDF / 办公捆绑工具、预装管家 / 厂商助手等。
扫描位置则更细,包括八类入口:资源管理器右键菜单与 Shell 扩展、「此电脑」和导航栏里的网盘同步入口图标、文件打开方式 / 文件关联、开机启动(注册表 + 启动文件夹)、Windows 后台服务与计划任务、Chrome / Edge 扩展策略与 Native Messaging Host、Firefox 外部宿主,以及部分隐藏或没有正常卸载入口的可疑组件和正在运行的弹窗 / 推广 / 守护类进程提示。
识别机制:不靠字符串猜
这是它和同类工具最核心的差别。官方设计里,厂商识别会分别核对显示名、发布者(Publisher)、文件版本信息、有效数字签名、MSI 元数据、安装目录归属,GUID、哈希、PID、系统宿主程序不会被单独用来认定厂商。确实命中弹窗 / 广告 / 守护行为、但本地证据不足以确认厂商的,结果显示为「未知第三方」——这类项只能提示,不能进入一键清理或自动卸载链,误伤风险被压到了最低。
实测里这一点看得最直接:点中某个开机启动项,右侧「身份依据」栏会直接写出关联软件名和「厂商:腾讯系识别依据」这样的判定来源,而不是只丢一句「疑似流氓软件」。这正是它和「按字符串猜厂商」那类工具的分界线。
下载与版本:口径不一,看清再下
- 项目地址:https://github.com/aakk007/RogueCleaner
- 论坛原帖:52pojie 原创工具栏目(tid=2130085),附件为透明发布 RAR + 源码 RAR + SHA256SUMS
版本方面各来源不一致,正文不给单一「最新版」:论坛原帖主推 v2.0.14,作者强调只认这一组文件名和同批次 SHA256,旧版本文件名不建议下载;官方更新日志显示 2026-08-13 已发布 v2.0.16;第三方下载集 2026-08-31 更新的也是 v2.0.16。本文实测的是 GitHub Releases 上的 v2.0.16 官方单文件 exe,494,080 字节(约 0.47 MB),SHA256 为 e57b9c2eb085bf6201b32ca7c2692e7e313ac3d44a97d42866090045ee5b7e52,与 release 资产页标注的 digest 完全一致。同为v2.0.16,第三方下载集里流传的体积从 202KB 到 407KB 不等,差了一倍,引用时请以实际下载文件为准。
v2 是一次架构级重构:旧版依赖 PowerShell 脚本加外部规则文件,v2 起改为 C# WinForms 单文件 exe,零 sidecar 依赖,扫描核心内置、支持多线程。首次运行只在 exe 同目录建一个「流氓软件克星数据」文件夹,存放报告、备份、日志、隔离文件等。v2.0.16 的更新重点包括:注册表备份失败时取消删除以修复右键菜单清理后可能无法恢复的问题、保护核心右键动词与系统命令(只提示不删除)、恢复中心失败项可单独重试、增加单实例保护。
上手流程与恢复机制
流程是纯傻瓜式的:下载后直接运行 → 点击开始扫描 → 等几分钟列出所有可疑项 → 勾选不需要的项目 → 点击清理。
清理前的备份不是一句空话:每次清理生成一个备份批次,存在数据目录的 backups 文件夹,可从「恢复中心」按批次逐项恢复,也提供「删除当前批次」「清理旧记录」。注意恢复中心记录删除后就不能再用于回滚了,别乱删恢复批次。另有本地白名单,白名单项固定显示「已白名单」、不可勾选、不进批量处理。
清理策略:官方自己列了九条「不做」
不常驻后台、不加壳、不混淆、不静默更新、不绕过软件自保护、不改写 UserChoice、不默认卸载主程序、不删除用户文档、先备份再清理、清理后复扫。默认打开程序这类容易误伤的项目只提示、不参与一键清理;有卸载命令的组件会弹出原厂卸载器让你自己确认,且不会被批量勾上。
可以看到官方口径其实相当保守,把它当成「无脑一键全清」的工具反而是用错了。
权限与运行
默认以普通权限启动,只在处理 HKLM、服务、计划任务这类系统级项目时才请求 UAC;取消或没有管理员凭据时,仍可正常扫描和导出报告。程序不常驻后台、不静默操作。
右键菜单管理模块
除了风险清理,它还带一个右键管理模块,可以管 ShellNew 新建菜单、发送到、打开方式、WinX 快捷菜单和 Windows 11 现代右键组件。注意两点:右键管理列表与风险诊断相互独立,某项出现在管理列表里不代表它被判定为风险项;这个模块的功能设计参考了 ContextMenuManager,但代码是完全独立实现的。
热度与定位
项目目前约 1141 Stars,MIT 协议,主程序为 C# 单文件,有第三方评测给出 5/5 的推荐指数,评价它是「国产开源工具里少数把精确识别、安全回滚、国产场景一等公民三件事都做对的项目」。定位上,如果只是想卸载普通软件,Geek Uninstaller / Revo Uninstaller 足够;如果长期和国产软件生态打交道,它几乎不可替代。
小结
RogueCleaner 把「揪出国产软件塞进系统里的东西」这件事做得比多数同类工具更克制:识别靠多重证据而不是字符串匹配,清理前自动备份、清理后复扫,拿不准的一律只提示不动作。下载认准 GitHub Releases 和论坛原帖的 SHA256,恢复批次数组别随手删,剩下的交给扫描结果逐项确认就行。